ROKUNET AI-AGENT REHBERİ
Windows Update ve güvenlik ürünü durumunu görünür kılın
Güncelleme ve antivirüs bulgularını zaman damgası ve veri tazeliğiyle değerlendirin; ölçümün sınırlarını göz önünde bulundurun.
Durum envanteri, güvenlik garantisi değildir
Windows Update envanteri sunucuda görünen bekleyen güncelleme durumunu anlamaya yardımcı olur. Antivirüs veya EDR envanteri ise gözlenen ürün, servis ve erişilebilen koruma bilgilerini gösterebilir. Bu sinyaller düzenli bakım ve destek görüşmelerini başlatmak için kullanışlıdır; ancak tek başlarına sunucunun güncel, lisanslı veya saldırıya karşı tamamen korunduğunu kanıtlamaz.
Rokunet AI-Agent Windows Update durumunu ve gözlenen antivirüs/EDR servislerini periyodik olarak toplayabilir. Microsoft Defender için ek bilgiler, erişim ve sistem yapılandırmasının izin verdiği ölçüde raporlanır. Agent verisi eskiyse veya gerekli sorgu alınamıyorsa sonuçta bu durum belirtilmelidir.
Raporu okurken kontrol edin
- Hangi host ve işletim sistemi değerlendirildi?
- Envanter en son ne zaman toplandı; veri güncel mi?
- Bekleyen güncelleme, başarısız güncelleme veya yeniden başlatma gereksinimi var mı?
- Hangi güvenlik ürünü ve servis durumu gözlendi?
- Ürünün lisans, bulut bağlantısı ve merkezi konsol sağlığı ayrıca doğrulandı mı?
Bakım kararını kontrollü verin
Güncelleme yükleme ve yeniden başlatma işletimsel değişikliktir; AI-Agent bunu kendiliğinden başlatmaz. Bakım penceresi, uygulama uyumluluğu, yedek durumu ve sorumlu ekip belirlenmelidir. Güvenlik ürünü servisi durmuş görünüyorsa olayın iş etkisini ve üretici konsolundaki durumu yetkili ekip değerlendirmelidir.
Rokunet Cloud Manager sunucu ve hizmet görünürlüğü sağlar; AI-Agent teknik gözlem ve ilk tanıya destek olur. Müdahale kararını uzmanlarımız, müşteri yetkileri ve hizmet kapsamı doğrultusunda verir.
Windows izleme kapsamını öğrenin →
Envanteri bakım kararına dönüştürün
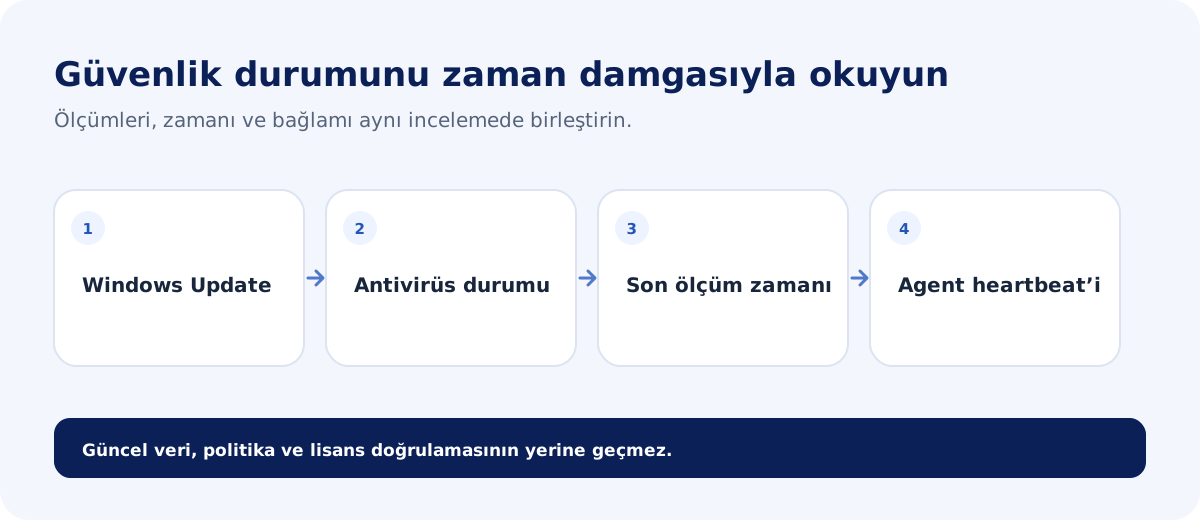
Envanter raporunda host, ürün adı veya güncelleme durumu, ölçüm zamanı ve kontrol sonucu görünmelidir. Bir sunucunun envanterinde antivirüs servisi görülmesi, imzaların güncel olduğunu, merkezi yönetim konsoluna bağlı olduğunu veya lisansın aktif olduğunu tek başına ispatlamaz. Ayrıntılı doğrulama için ürünün kendi yönetim konsolu, lisans durumu ve üretici sinyalleri gerekebilir.
Bekleyen Windows güncellemeleri için sunucu rolü, uygulama uyumluluğu, bakım penceresi ve yeniden başlatma gereksinimi değerlendirilir. SQL, ERP veya uzak masaüstü iş yükü çalışan makinelerde değişiklikler kullanıcıların iş saatlerini etkileyebilir. Güncelleme öncesi yedek durumunu ve geri dönüş planını kontrol edin; güncelleme sonrası servis ve temel kullanıcı senaryolarını test edin.
Raporun doğru dilini kullanın
“Antivirüs güvende” gibi kesin bir sonuç yerine “şu ürün servisi şu zamanda çalışır gözlendi; imza/merkezi konsol durumu bu kontrolde doğrulanmadı” biçiminde yazın. Aynı şekilde “Windows güncel” ifadesinin hangi kaynak ve zaman üzerinden üretildiğini belirtin. Agent eski veya yetkisiz ise bu belirsizlik sonuçla birlikte gösterilir.
AI-Agent güncellemeleri yüklemez, koruma ayarlarını değiştirmez ve karantinaya alma işlemi yapmaz. İzleme, bakım kararı ve uygulama güvenliği farklı sorumluluklardır.
Bakım kaydını tamamlayın
Güncelleme işi için hangi hostların kapsama girdiği, bakımın kim tarafından onaylandığı ve hangi sistemlerin yeniden başlatılabileceği belirlenmelidir. Güncelleme sonrası agent verisi, servis durumu ve kritik kullanıcı senaryoları tekrar kontrol edilir. Kurulum başarısızsa hata kodu, zaman ve kalan güncelleme bilgisi kaydedilir; sistem güncelmiş gibi raporlanmaz.
Güvenlik ürünü bulgusunda ürünün adı, görülen servis, envanter zamanı ve raporda bulunmayan alanlar ayrı yazılmalıdır. Merkezi konsol veya üretici portalı erişimi gerekiyorsa uygun yetkili görev alır. EDR/antivirüs çözümünün lisans, bulut iletişimi veya politika uyumunu doğrulamak için yalnızca servis çalışma durumuna bakmak yeterli olmayabilir.
Düzenli raporlar ekiplerin eski kalan hostları ve tekrarlanan bakım sorunlarını fark etmesine yardım eder. Ancak rapor kapsamı ve veri tazeliği her seferinde incelenmeli; ölçüm yapılamayan sistemler takip listesinde ayrı gösterilmelidir.
Farklı sunucular için tek rapor, açık veri sınırları
Birden fazla host karşılaştırıldığında her hostun son kontrol zamanı ve gözlenen güvenlik ürünü ayrı gösterilmelidir. Agent bağlantısı kesilmiş bir makinenin eski antivirüs envanteri, güncel durumla karıştırılmamalıdır. Envanterde ürün bulunamaması, güvenlik yazılımının kesinlikle kurulu olmadığını göstermez; erişim sınırı, kontrol desteği veya veri tazeliği sonucu etkileyebilir.
Windows Update raporunu da güncelleme kurulum kaydıyla karıştırmayın. Bekleyen güncellemenin görülmesi, kurulumun onaylandığı anlamına gelmez. Bakım sorumlusu güncelleme, yeniden başlatma ve uygulama testinin hangi sırayla yapılacağını planlar. Kritik sunucularda bu sıraya yedek doğrulaması ve uygulama iş ortağının onayı eklenebilir.
Bu bilgiler düzenli bakım toplantılarında öncelik belirlemek ve açık işleri takip etmek için kullanılabilir; ancak yönetim paneli, politika veya lisans doğrulaması yerine geçmez.